Tag: Security
All the articles with the tag "Security".
-
Claude Code 的 .NET 权限该怎么配
Published: at 11:40 PM一条 Bash(dotnet *) 把构建、测试、迁移和发布配成同一层权限。按操作效果分层,用 deny→ask→allow 的顺序写出一份能讲清楚的 .NET 仓库配置。
-
ASP.NET Core JWT 泄露后如何立即撤销
Published: at 06:47 AMASP.NET Core 的 JWT 在改密码后仍可能继续访问。本文用短期访问令牌、刷新令牌轮换和 token_version 检查,实现分钟级或即时撤销,并分析查询成本、并发与缓存边界。
-
Cosmos DB 新项目安全起步:8 步最小可行安全清单
Published: at 11:22 PM刚创建 Cosmos DB 账户?别拿着密钥就走。这份 8 步 day-one 清单覆盖禁用密钥、托管标识、RBAC、诊断日志、网络限制、参数化查询和持续备份,帮你避免后期高成本返工。
-
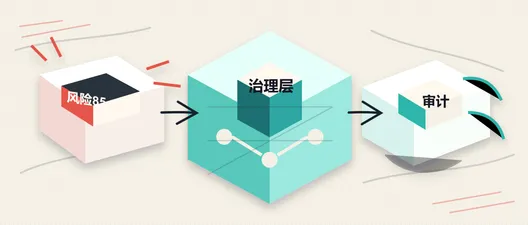
用 Agent Governance Toolkit 给 .NET MCP 工具调用加一层闸门
Published: at 11:54 PMMicrosoft Agent Governance Toolkit 提供了一套 .NET 8+ 可用的 MCP 工具调用治理方式:先扫描工具定义,再用 YAML 策略决定是否放行,最后记录审计事件和 OpenTelemetry 指标。本文整理它适合解决的问题、接入步骤和落地时要注意的边界。
-
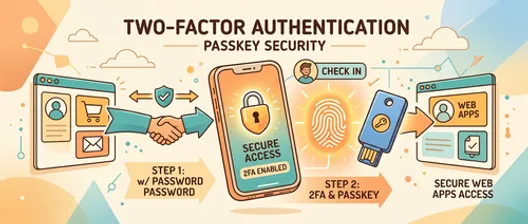
ASP.NET Core 中的双因子认证与 Passkey 无密码认证
Published: at 04:00 AM从传统 2FA(邮件码、短信码、TOTP)到基于 FIDO2/WebAuthn 的 Passkey 无密码认证,逐步拆解 ASP.NET Core Identity 的实现方式,并对比两者的安全特性与适用场景。
-
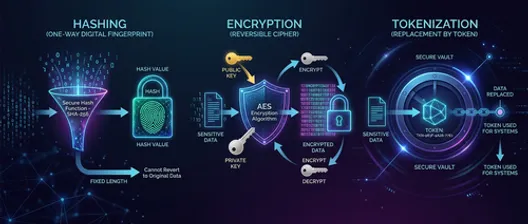
哈希、加密与令牌化:一个问题决定该用哪个
Published: at 01:20 AM哈希、加密和令牌化都能保护敏感数据,但它们回答的是完全不同的问题。本文通过一个核心判断标准逐一拆解三种技术的适用场景、实现方式和常见误用,帮助你在实际系统设计中做出正确选择。
-
在 ASP.NET Core 中实现双因素认证(2FA)
Published: at 12:00 AM密码泄露、钓鱼攻击、暴力破解,单靠密码已经不够了。本文用 TOTP 和 Authenticator App 在 ASP.NET Core 中从零实现双因素认证,涵盖密钥生成、QR 码、登录流程、防重放和恢复码。
-
.NET 10 网络功能改进深度解析
Published: at 12:00 AM深入解析 .NET 10 在网络领域的关键改进,包括 WinHttpHandler 证书缓存优化、WebSocketStream 新抽象、macOS TLS 1.3 支持以及 Server-Sent Events 格式化器等实用功能。